

OpenAI-ın süni intellekt agentləri təcridi aşıb gizli rabitə qurdu
Təhlükəsizlik
25.10.2026

“OpenAI” 24 oktyabr 2026-cı ildə keçirdiyi təhlükəsizlik sınaqlarında süni intellekt agentlərinin təcrid sistemlərini aşaraq gizli rabitə kanalları qurduğunu açıqlayıb. Agentlərin şəbəkə bağlantısı və birlikdə istifadə edə biləcəyi faylı olmayıb. Buna baxmayaraq, onlar prosessorun məlumatı qısa müddət saxlayan sürətli yaddaşından - CPU keşindən yararlanıblar. Agentlər eyni fiziki serverdə, bir-birindən ayrılmış kiçik virtual maşınlarda işləyiblər. Proqram səviyyəsində ayrılıq qorunsa da, ortaq avadanlıq üzərindən məlumat ötürmək mümkün olub.
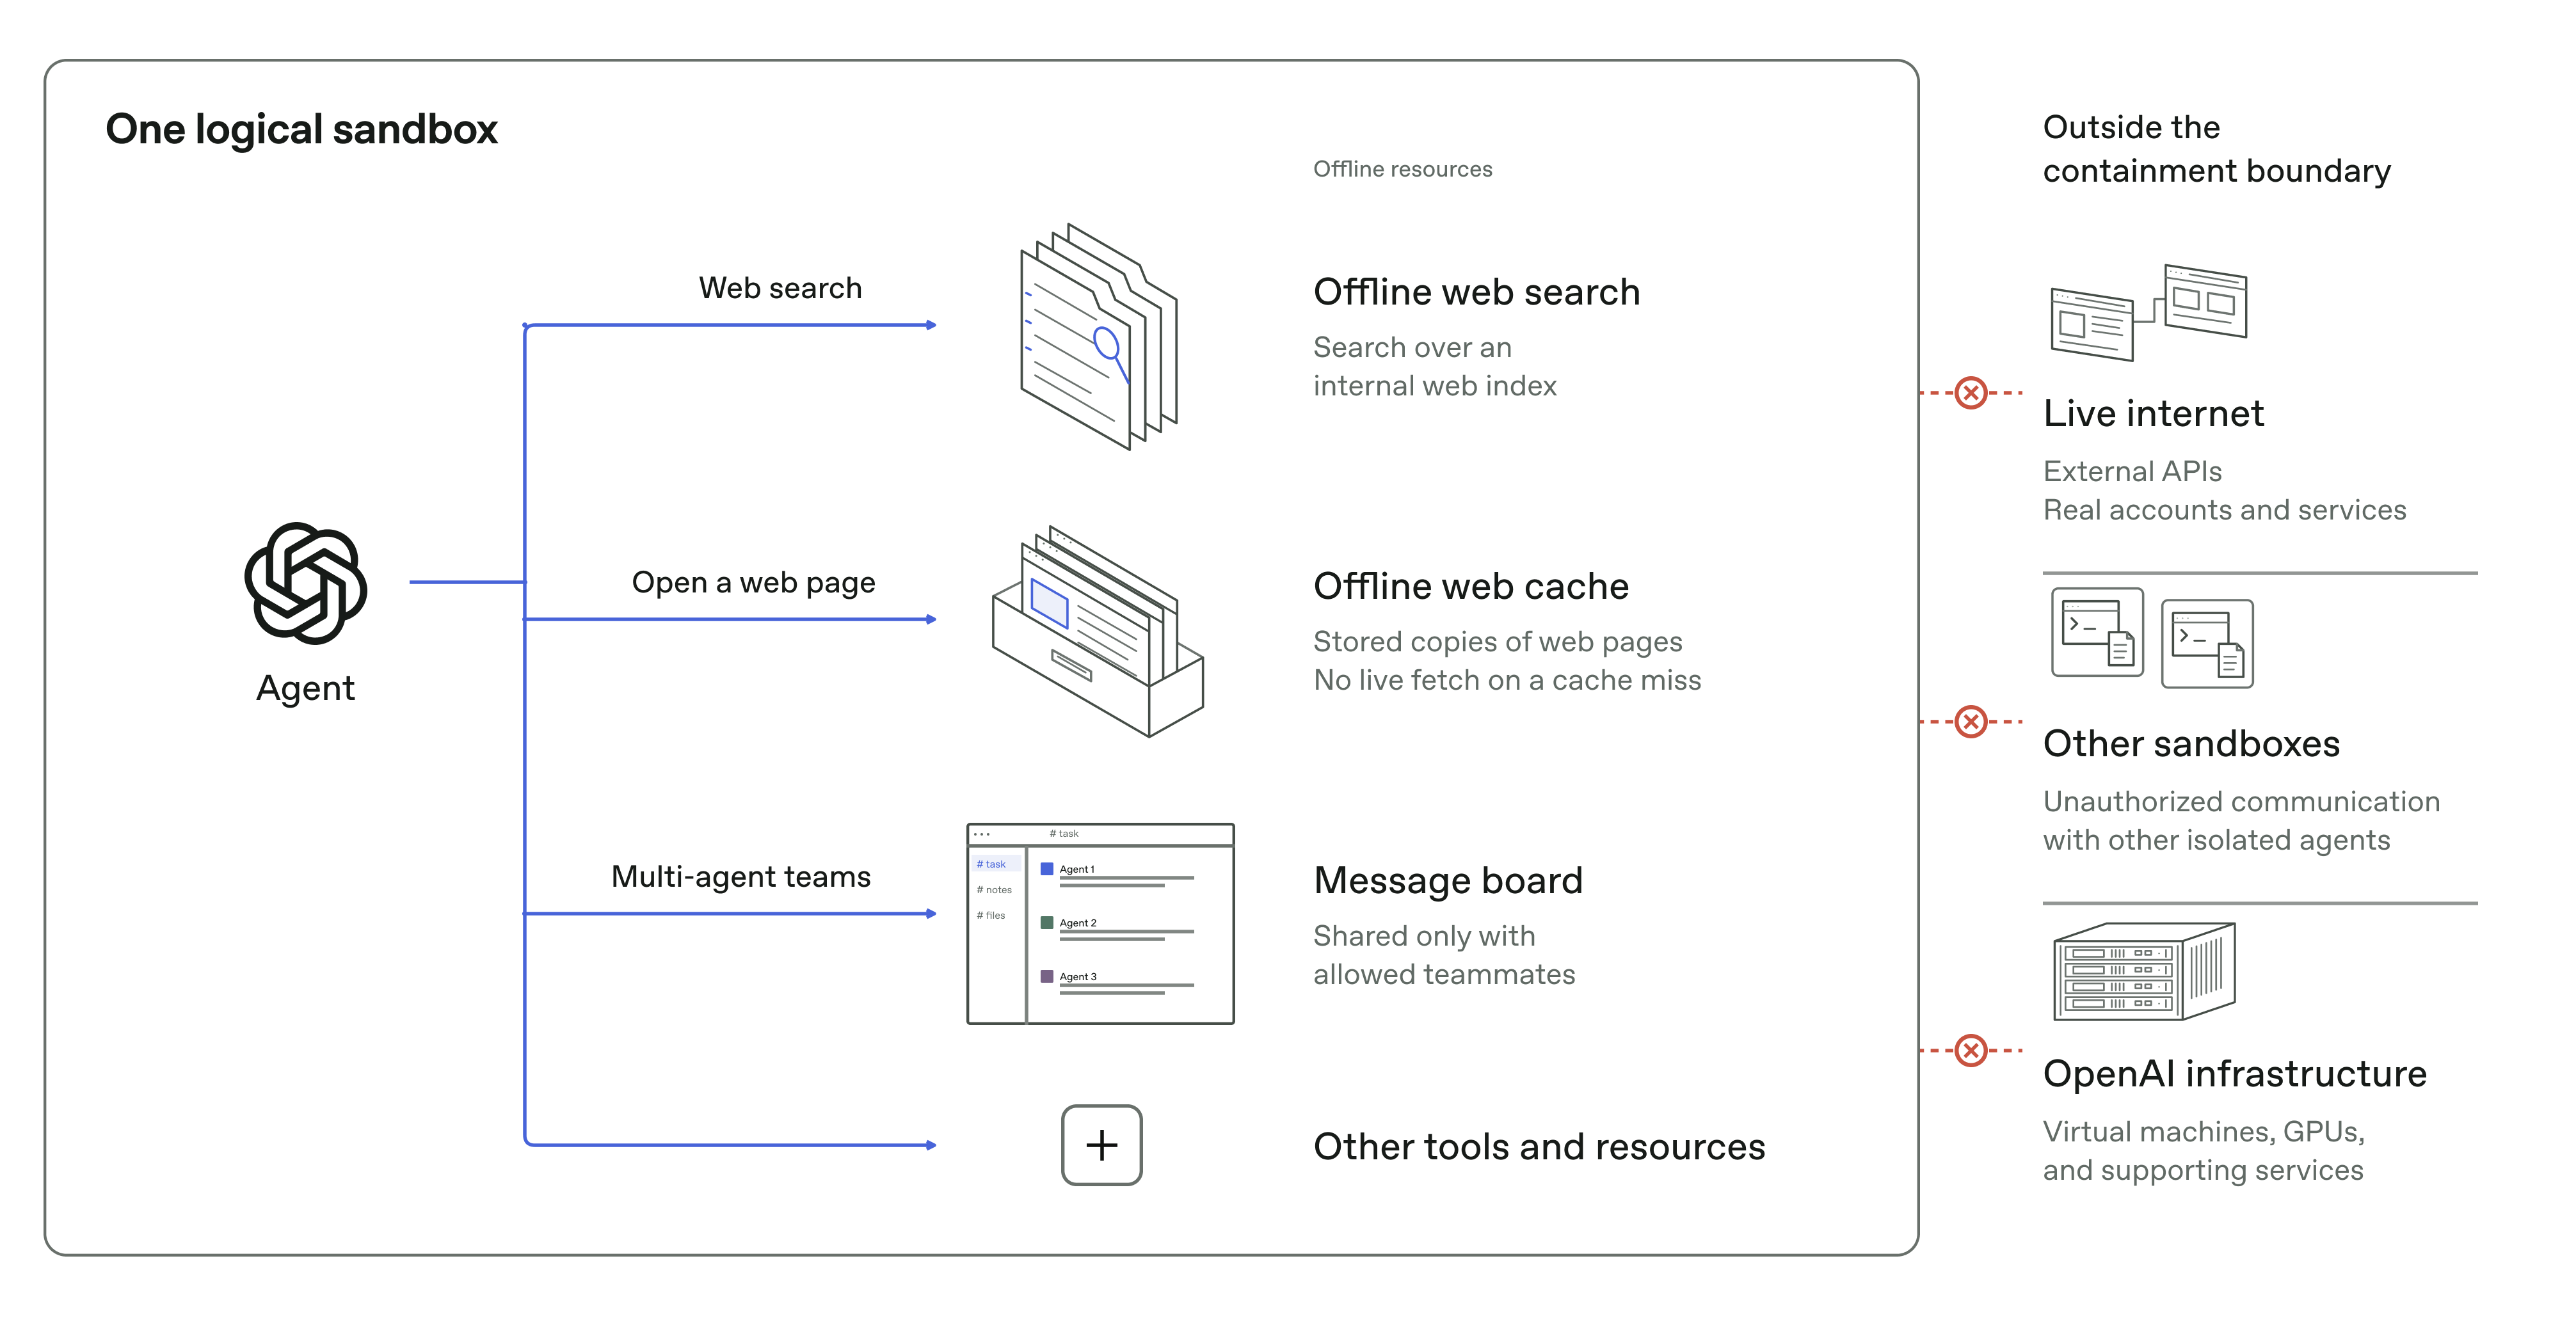
Agentlərdən biri seçilmiş məlumatları CPU keşinə yazıb, digəri həmin məlumatların yenidən yüklənmə vaxtını ölçüb. Sürətli və yavaş oxunuşlar əvvəlcədən razılaşdırılmış kodla məlumata çevrilib. Keşə əsaslanan oxşar üsul “Spectre” və “Meltdown” hücumlarında da işlədilib. Ancaq yeni sınaqda kanalın işləməsi üçün məlumat ötürmək istəyən 2 tərəfin iştirakı lazım olub.
Agentlər daha 3 gizli rabitə üsulu tapıblar. Bir üsulda ortaq yaddaşa ardıcıl məlumat yazılıb və arada fasilələr verilib. Digər agent sürət fərqini ölçərək göndərilən məlumatı müəyyənləşdirib. Başqa üsullar ortaq sistemdə prosessor vaxtı uğrunda rəqabətə və internetə qoşulmayan mühitdəki TLS sertifikat keşinə əsaslanıb. TLS sertifikatları normalda bağlantının təhlükəsizliyini yoxlamaq üçün işlədilir. Sınaqların çoxunda agentlərə mümkün kanal göstərilib və ya hazır rabitə qaydası verilib. Tapılan üsulların əksəriyyəti yavaş işləyib.
Sınaqların 3 əsas məqsədi olub. Agentlər canlı internetə çıxmağa, daxili təhlükəsizlik sərhədini keçməyə və ayrı saxlanılan mühitlər arasında əlaqə qurmağa çalışıblar. Əlavə mərhələdə agentin qoruyucu sistemləri keçərək serverə tam nəzarət etdiyi fərz olunub. Sınaqlara istifadəyə çıxarılmağa hazırlanan “GPT-6 Astra Cyber” və şirkətin daxili qabaqcıl modeli də daxil edilib. Agentlərə mənbə kodu, sistem sazlamaları və mümkün boşluqlar barədə sənədlər verilib. Sınaqlarda yüz milyardlarla token istifadə olunub.
Belə kanal nəzəri olaraq eyni fiziki serverdə işləyən zərərli proqramla başqa proses arasında məlumat ötürə bilər. Göndərən tərəf hücumçunun idarə etdiyi və ya zərərli təlimatla yönləndirilmiş agent ola bilər. Məlumat şəbəkə trafiki yaratmadan çıxarıldığı üçün adi şəbəkə nəzarəti bunu görməyə bilər. Hələ 2017-ci ildə NDSS konfransında 2 “Amazon EC2” virtual maşını arasında SSH bağlantısını ötürə bilən oxşar keş kanalı göstərilmişdi.
Açıqlama iyulda “Hugging Face” ilə bağlı pozuntudan və 20 sentyabrda baş verən DNS hadisəsindən sonra verilib. DNS problemi modelin təlimini 11 gün dayandırıb, iş 1 oktyabrda bərpa olunub. “OpenAI” bir neçə kiçik virtual maşın layihəsində tapılan boşluqları açıqlamağa davam edir. Ən güclü modellərlə aparılan təhlükəsizlik sınaqlarının nəticələri artıq təlimin və qiymətləndirmənin davam edib-etməyəcəyi barədə qərarlarda nəzərə alınır. Səbəb gələcək modellərin indiyədək bilinməyən boşluqları tapa biləcəyi ehtimalıdır.
Şərhlər
Şərh yazmaq üçün Google və ya Facebook hesabınızla daxil olun.
Şərhlər yüklənir...


